Sicher, weil wir wenig wissen wollen.
Cogswell Eat ist auf Datensparsamkeit gebaut: keine Kartendaten, keine Kundenkonten, keine Gesprächsaufnahmen. Was das System speichern muss, ist geschützt, begrenzt und wird automatisch gelöscht. Auf dieser Seite steht, was tatsächlich umgesetzt ist.
Kartendaten? Nie im System.
Zahlungen laufen über zertifizierte Terminals und Zahlungsanbieter. Companion Order hält nur deren Referenzen und maskierte Angaben wie Kartenmarke und die letzten vier Ziffern.
- Zahlung beim AnbieterKartendaten werden weder gespeichert noch verarbeitet, auch nicht bei Online-Zahlungen.
- Kein doppeltes AbbuchenBestellung und Zahlungsstart laufen mit Idempotency-Key; Zustandsautomaten erlauben nur definierte Übergänge.
- KonkurrenzsicherTischrechnungen und Reservierungen sind mit Transaktionen und Zeilensperren gegen gleichzeitige Zugriffe geschützt.
Was gespeichert wird, und wie lange.
Jeder Kanal fragt nur, was er für die Bestellung braucht. Kontaktdaten aus Online- und Telefonbestellungen löscht das System automatisch.
Wer darf was, und wer hat was getan.
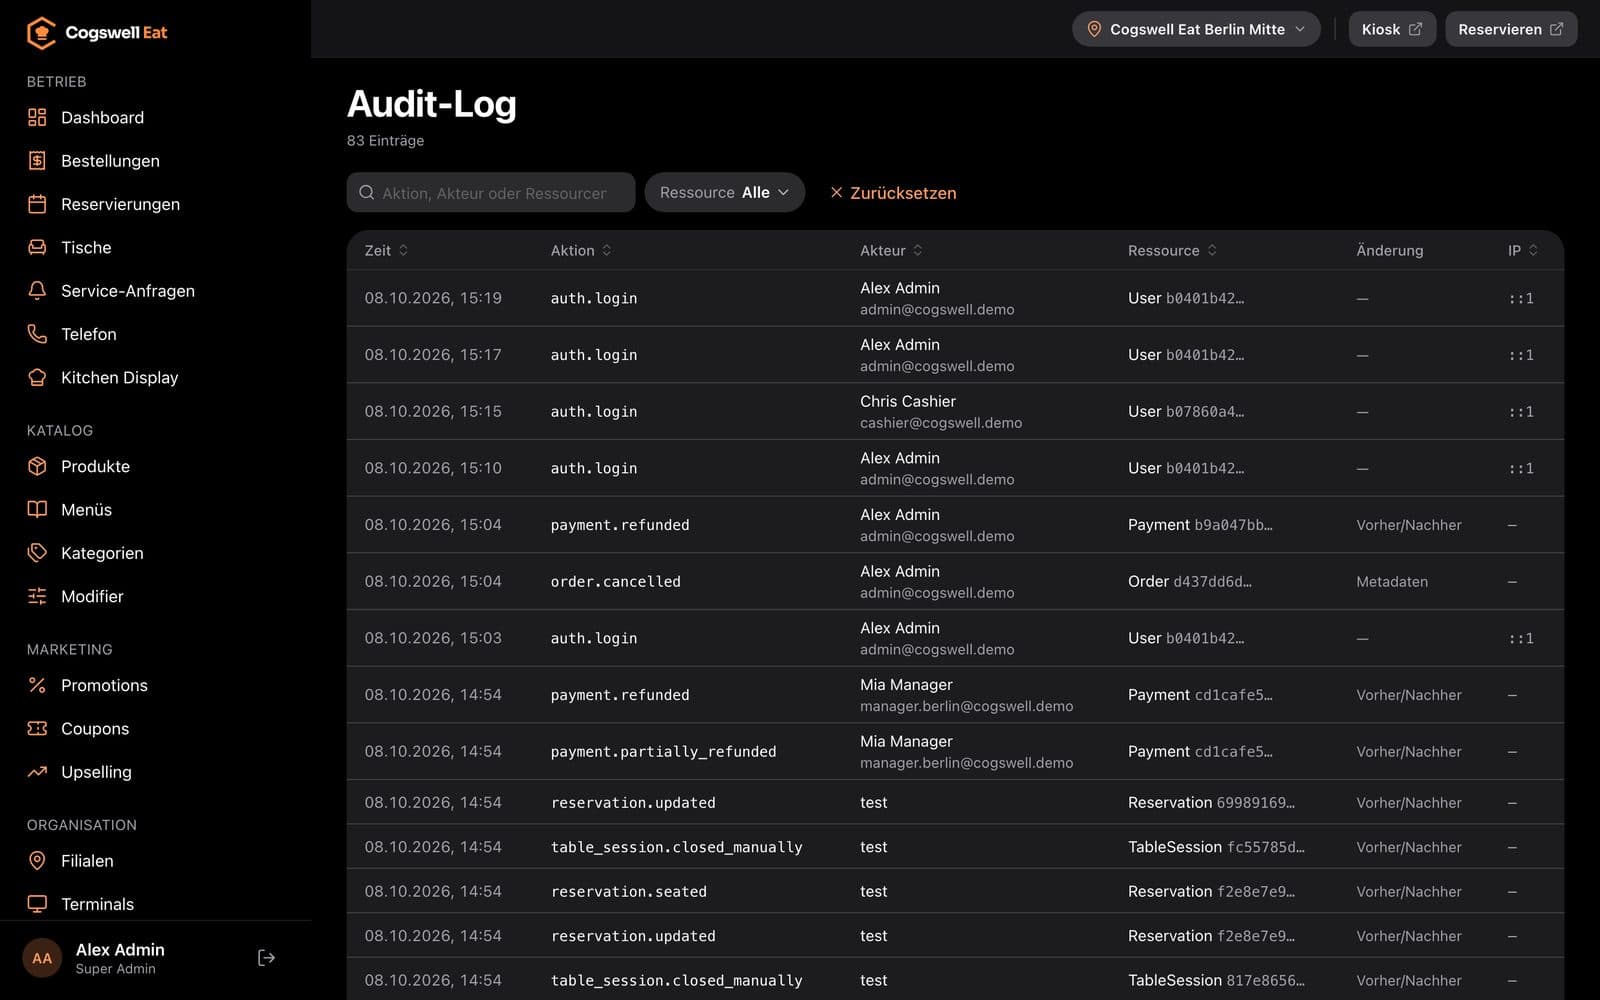
Rechte werden auf dem Server geprüft, pro Route und pro Filiale. Kritische Aktionen landen mit Akteur, Zeit und Vorher/Nachher im Audit-Log.
- Sieben RollenVom Super-Admin bis zum Analysten mit reinem Lesezugriff, mit Standort-Bezug.
- Passwörter mit scryptSitzungen als HttpOnly-Cookie; das Sitzungs-Token wird nur als HMAC-Hash gespeichert.
- Audit-LogAnmeldungen, Stornos, Erstattungen, Preis- und Katalogänderungen, Tisch- und Reservierungsaktionen.
Schnittstellen, die nein sagen.
- CSRF-SchutzÄndernde Anfragen im Backoffice und in den Gast-Abläufen müssen von derselben Herkunft kommen.
- Rate-LimitsÖffentliche Endpunkte und der Login sind pro IP begrenzt.
- Geprüfte EingabenJede Anfrage wird gegen ein Schema validiert; Fehler kommen in einem einheitlichen Format zurück.
- Signierte und gehashte TokensStatus-Links per HMAC signiert, Reservierungs-Token nur als Hash gespeichert, Tisch-Token nicht erratbar.
- Terminals mit eigenem TokenJedes Gerät authentifiziert sich mit ID und rotierbarem Token.
- Keine Dev-HintertürenEntwickler- und Simulationsendpunkte sind im Produktivbetrieb nicht erreichbar.
- Sicherheits-Headernosniff, Schutz gegen Einbetten in fremde Seiten, strikte Referrer- und Berechtigungsrichtlinie.
- Kein TrackingNur technisch nötige Cookies für Anmeldung und Tischsitzung, Warenkorb und Sprache im Browser, keine Analyse-, Werbe- oder Drittanbieter-Dienste, Schriften vom eigenen Server.
- Keine KundenkontenWas nicht gespeichert wird, kann auch nicht abhandenkommen.
Betrieb ohne Überraschungen.
Wo das System betrieben wird und wie die Auftragsverarbeitung geregelt ist, klären wir im Erstgespräch, passend zu Ihrem Zahlungsanbieter und Kassensystem.
Kontakt zu Cogswell IT- Container-BetriebMehrstufiger Docker-Build, läuft als Nicht-Root-Nutzer, Datenbank-Migrationen beim Start.
- HealthcheckEin Endpunkt meldet Datenbank- und Provider-Status für das Monitoring.
- Robuste HintergrundjobsÜbergabe ans Kassensystem und E-Mails laufen über eine Outbox mit Wiederholung, Löschfristen über einen stündlichen Job.
Datenschutz, den Sie erklären können.
Gegenüber Gästen, Team und Datenschutzbeauftragten: Wir gehen die Datenflüsse im Erstgespräch mit Ihnen durch.